
Contacts

Energieforum Kärnten
Feldkirchner Str. 102
9020 Klagenfurt
Feldkirchner Str. 102
9020 Klagenfurt

office@energieforumkaernten.at

+43 0463 418 200 50



Am 1. Oktober 2026 tritt in Österreich das Netz- und Informationssystemsicherheitsgesetz 2026 (NISG 2026) in Kraft. Es setzt die EU-Richtlinie NIS2 um und erweitert den Kreis der betroffenen Unternehmen deutlich. Betroffene Einrichtungen müssen sich bis Ende 2026 registrieren.
Bisher betrafen die Vorgaben vor allem klassische Betreiber kritischer Infrastruktur. Das NISG 2026 erfasst nun auch zahlreiche Industrie-, Digital- und Dienstleistungsunternehmen, sofern sie in bestimmten Sektoren tätig sind und die Größenkriterien erfüllen. Zudem gilt der Anwendungsbereich künftig für das gesamte Unternehmen und nicht mehr nur für einzelne wesentliche Dienste.
Unternehmen müssen selbst prüfen, ob sie unter das Gesetz fallen. Maßgeblich sind Sektor, Unternehmensgröße und Tätigkeit in Österreich. In vielen Sektoren sind bereits mittlere Unternehmen erfasst, also Betriebe ab 50 Beschäftigten oder mit mehr als 10 Millionen Euro Jahresumsatz und mehr als 10 Millionen Euro Bilanzsumme. Bestimmte Einrichtungen fallen unabhängig von ihrer Größe darunter. Das Gesetz unterscheidet zwischen wesentlichen und wichtigen Einrichtungen.
Auch Unternehmen außerhalb des Anwendungsbereichs können die neuen Regeln zu spüren bekommen: Betroffene Einrichtungen müssen die Sicherheit ihrer Lieferkette berücksichtigen und geben Anforderungen häufig vertraglich an Zulieferer weiter.
Unternehmen sollten prüfen,
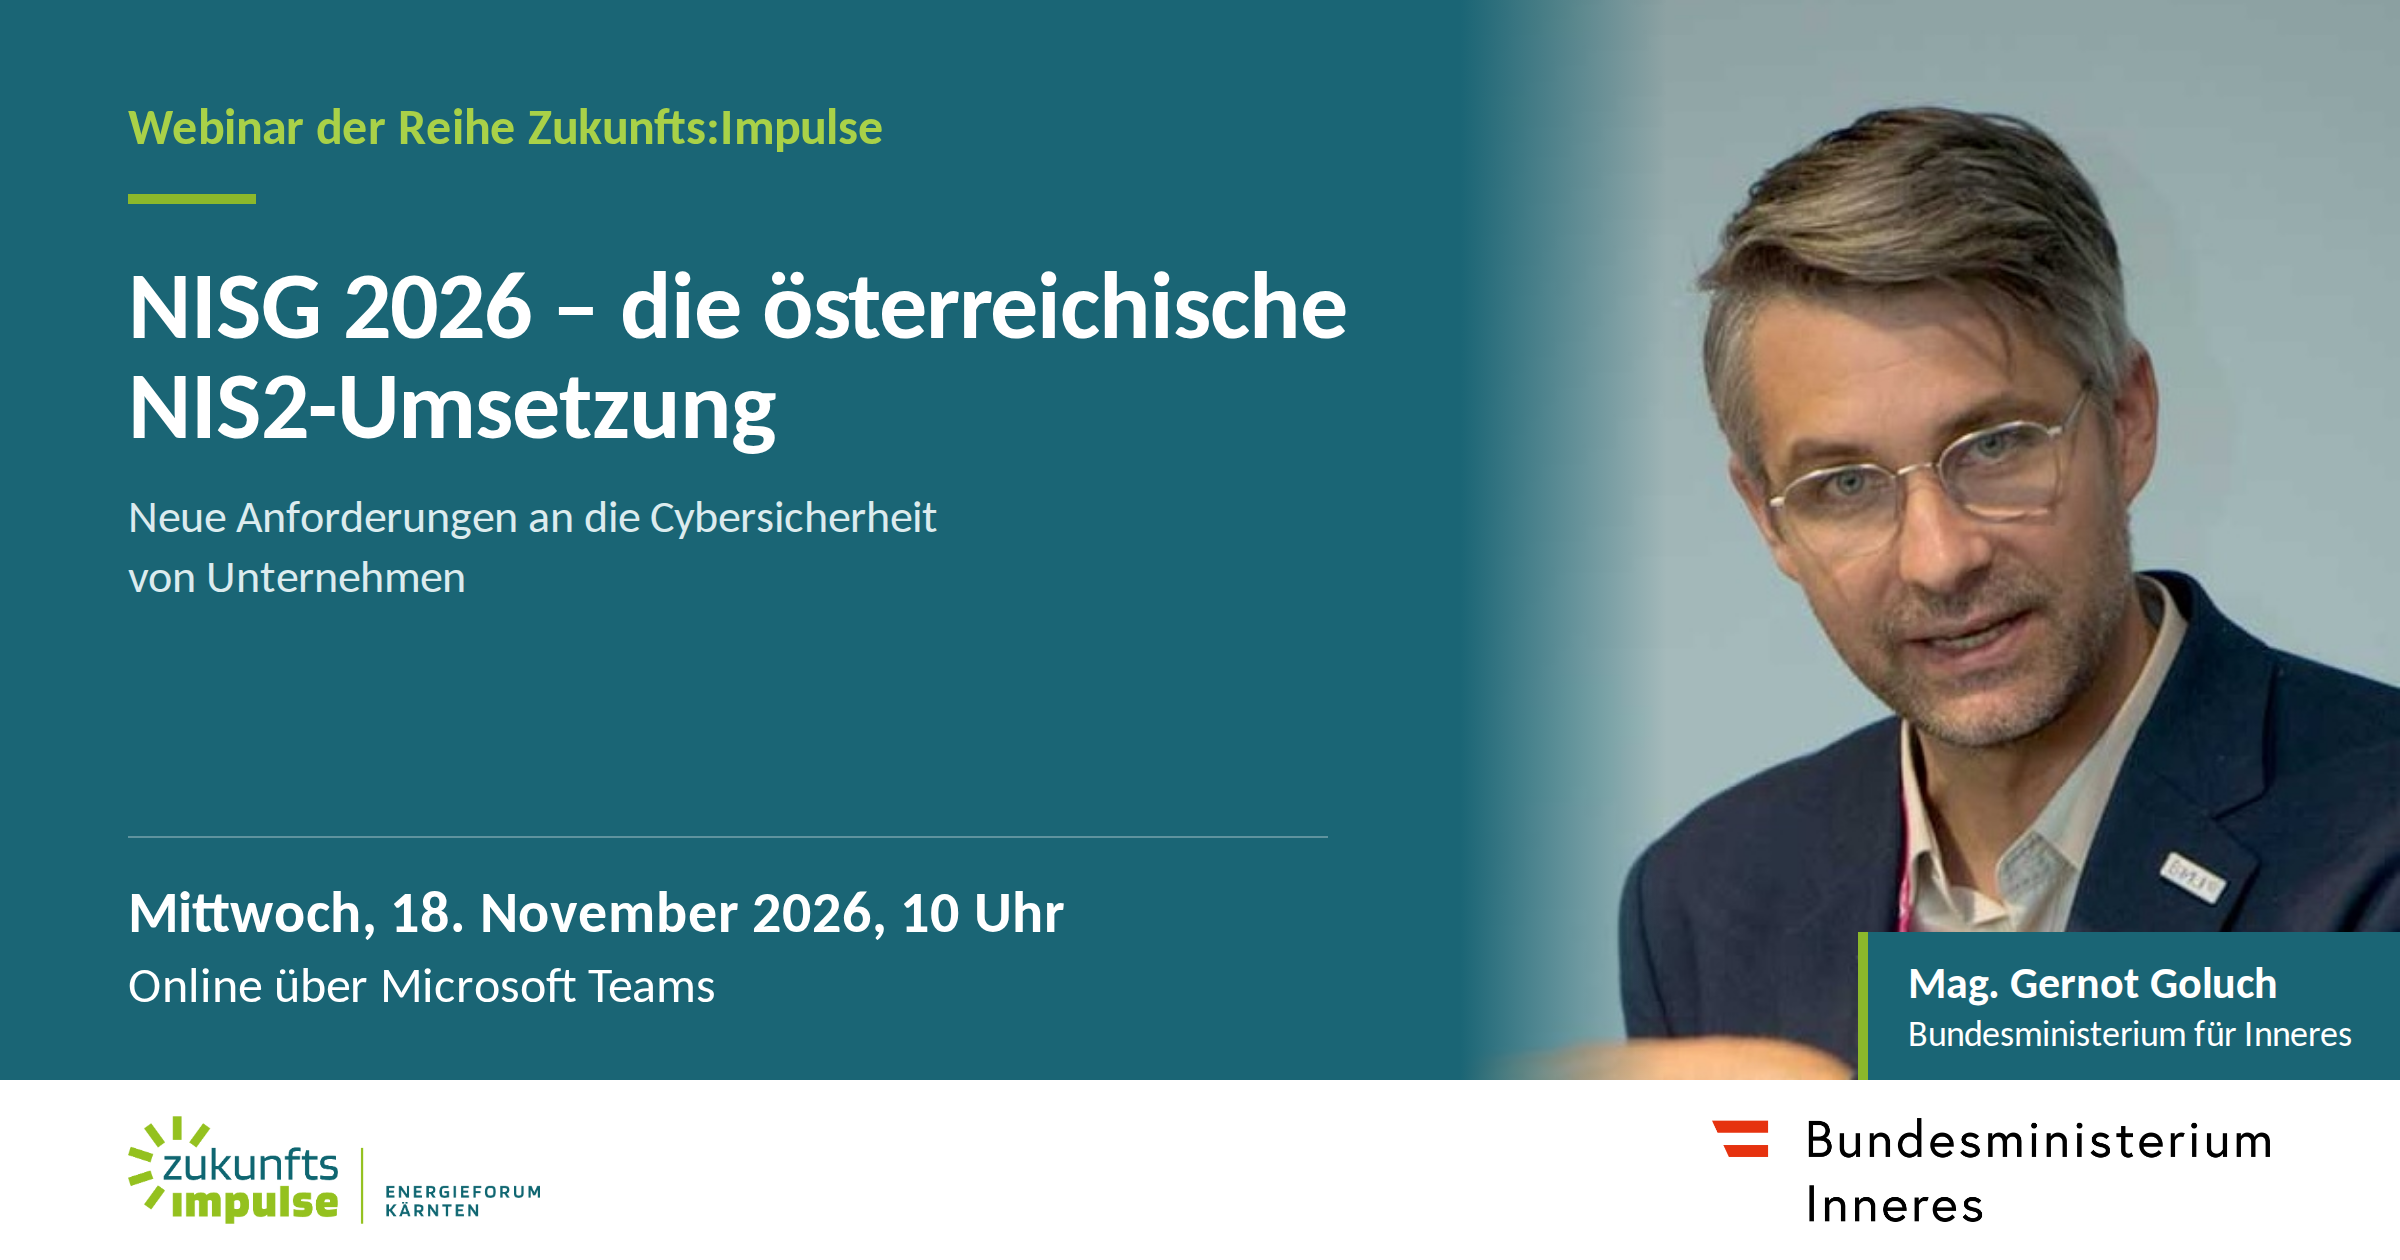
Einen kompakten Überblick über die neuen Verpflichtungen, den erweiterten Anwendungsbereich und die Rolle der zuständigen Behörden gibt Mag. Gernot Goluch vom Bundesministerium für Inneres, Abteilung Netz- und Informationssystemsicherheit, Referat Recht und Audit, in unserem Webinar der Reihe Zukunfts:Impulse. Er ordnet die rechtlichen Rahmenbedingungen und den aktuellen Stand der Umsetzung praxisnah ein.
Mittwoch, 18. November 2026, 10:00 Uhr, online über Microsoft Teams
Mit der Webinarreihe Zukunfts:Impulse bietet das Energieforum Kärnten kompakte und unabhängige Orientierung zu regulatorischen Entwicklungen, von Klima und Nachhaltigkeit bis zur Cybersicherheit.
Kontakt:
+43 (0) 463/304055
office@energieforumkaernten.at


